
المشهد اليوم - في مرحلة تشهد تحولاً جذرياً في أساليب المواجهة السيبرانية، تحولت قواعد الأمان الأخلاقية المدمجة في نماذج الذكاء الاصطناعي التوليدي من حصن منيع للحماية إلى ثغرة حرجة تستغلها مجموعات القرصنة المتقدمة. فلم يعد المهاجمون بحاجة إلى اختراق خوارزميات الحماية بصورة مباشرة أو استخدام تقنيات التشفير المعقدة، بل باتوا يلجؤون إلى تكتيكات هندسة أوامر التلغيم اللغوي والتحايل الإدراكي، معتمدين على استغلال آليات الرفض الذاتي الصارمة للنماذج اللغوية لتحويل نظام الحماية ذاته إلى عائق شلل أمام عمليات الفحص الأمني.
وتكشف التطورات الميدانية الأخيرة التي رصدتها تقارير متخصصة عن اعتماد مجموعات قرصنة روسية متقدمة أسلوباً هجومياً يعتمد على حشو الشيفرات البرمجية للبرمجيات الخبيثة بكلمات ومصطلحات شديدة الحساسية، كالمتعلقة بالأسلحة النووية والمواد المحظورة أو نصوص جبهات الصراع المسلح.
وتستهدف هذه الصياغات تحفيز بروتوكولات الأمان الأخلاقية للنموذج، مما يدفعه فوراً للارتباك ورفض معالجة الملف أو التوقف التام عن تحليله لاعتباره «محتوى خطيراً»، وهو ما يمنح البرمجيات الخبيثة فرصة ذهبية للإفلات والتسلل داخل البيئات الرقمية دون اكتشافها.
وحذرت دوريات أبحاث الأمن السيبراني والمجلات المتخصصة في التكنولوجيا الذكية من أن هذا الأسلوب ينتمي إلى جيل جديد من هجمات «التعطيل الذاتي» والتحايل المباشر على أدوات الدفاع الآلي. وأشارت التحليلات العلمية المنشورة في أبحاث السلامة السيبرانية إلى أن النماذج اللغوية الضخمة (LLMs) تعاني بطبيعتها من معضلة التفريق بين السياق الأمني المشروع والسياق الضار؛ إذ تُطبق القيود المصممة لحماية المستخدمين العاديين بذات الصرامة على منصات الدفاع والتحقيق الجنائي الرقمي، مما يسهل عملية تحييدها بواسطة مدخلات نصية بسيطة تُدرج كطعم برمجي داخل الأكواد الخبيثة.
وفي السياق التحليلي للخبراء، يمتد نطاق التحايل على الذكاء الاصطناعي ليشمل استراتيجيات أوسع مثل هجمات «كسر الحماية» وهجمات «تسميم البيانات» والتلاعب بالمدخلات العكسية. وتستهدف هذه الأساليب إعادة توجيه سلوك النموذج الأمني وجعله يتغاضى عن السلوكيات المشبوهة أو يقدم تقييمات سلامة زائفة للبرمجيات الملغومة.
ويرى الباحثون في قضايا الأمن السيبراني أن هذا النهج يمثل تحولاً فلسفياً في الحروب السيبرانية، حيث يتحول الالتزام بالمعايير الأخلاقية والامتثال الضمني في التكنولوجيا الذكية إلى نقطة ضعف قاتلة تُصمم خصيصاً لاستنزاف مرونة الأنظمة الدفاعية.
ودعت الأوساط الأكاديمية والتقنية المتخصصة إلى ضرورة إعادة هيكلة بنية الفحص الأمني المعتمدة على الذكاء الاصطناعي بشكل جذري.
ويشدد الخبراء على وجوب التمييز التام بين نماذج الاستخدام العام والأنظمة الذكية المخصصة للأمن الدفاعي والتفتيش الرقمي؛ إذ ينبغي منح أدوات التحليل الجنائي صلاحيات استثنائية لمعالجة شتى أشكال النصوص الحساسة والرموز المحظورة دون خضوعها لقيود الحظر الأخلاقي القياسية، لضمان استمرار قدرتها على تحليل التهديدات وفك شفرات الملفات المعقدة تحت كل الظروف.
إن نجاح المهاجمين في استغلال القيود الأخلاقية يضع مطوري تقنيات الذكاء الاصطناعي ومصممي أنظمة الدفاع الرقمي أمام اختبار حقيقي يتجاوز مجرد تحديث قاعدة بيانات التهديدات التقليدية، إلى فرض تطوير نماذج أمنية قادرة على فهم السياق المعقد وإدراك القصد العملياتي، حتى لا تظل أنظمة الأمان الذكية سلاحاً مجانياً يخدم أهداف المهاجمين في ساحات الحروب السيبرانية القادمة.
متى يكون الذكاء الاصطناعي غبياً؟
متى يكون الذكاء الاصطناعي غبياً؟
العقبة
المزيد ←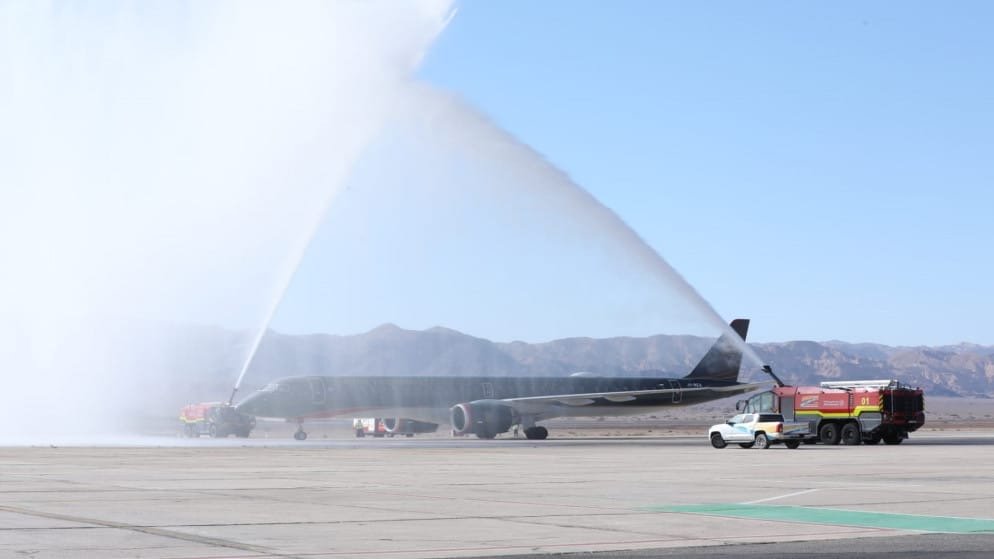
مطار العقبة يشهد وصول اولى الرحلات الجوية القادمة من ابو ظبي
2026-09-18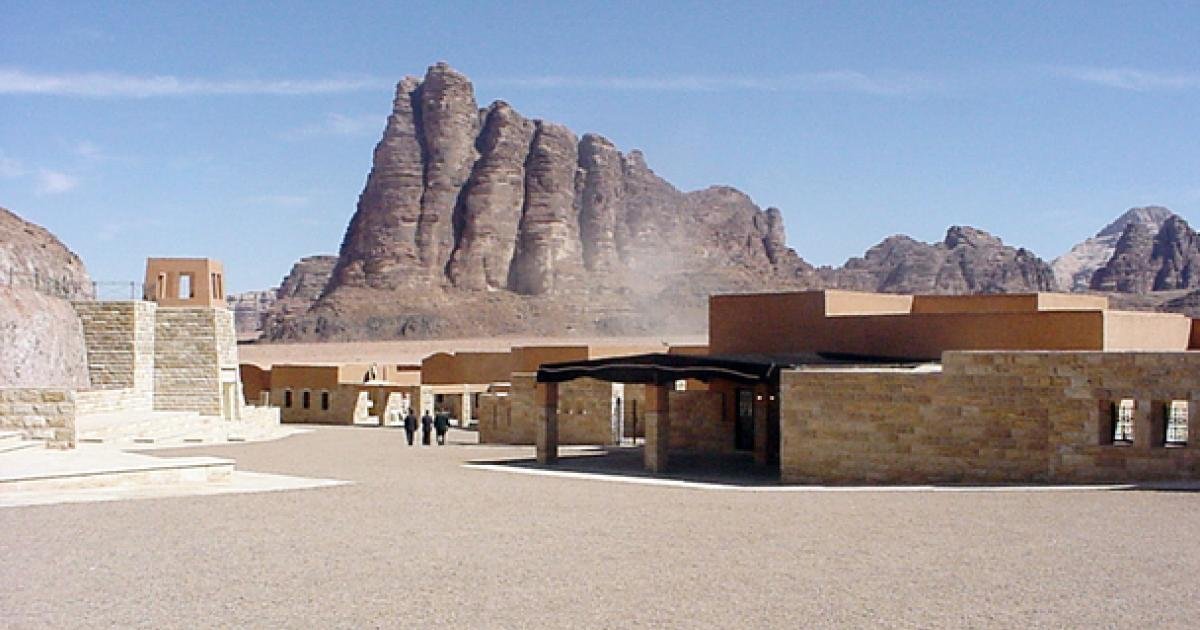
ارتفاع عدد الزائرين لوادي رم خلال الشهور الـ 7 الاولى العام الحالي
2026-09-18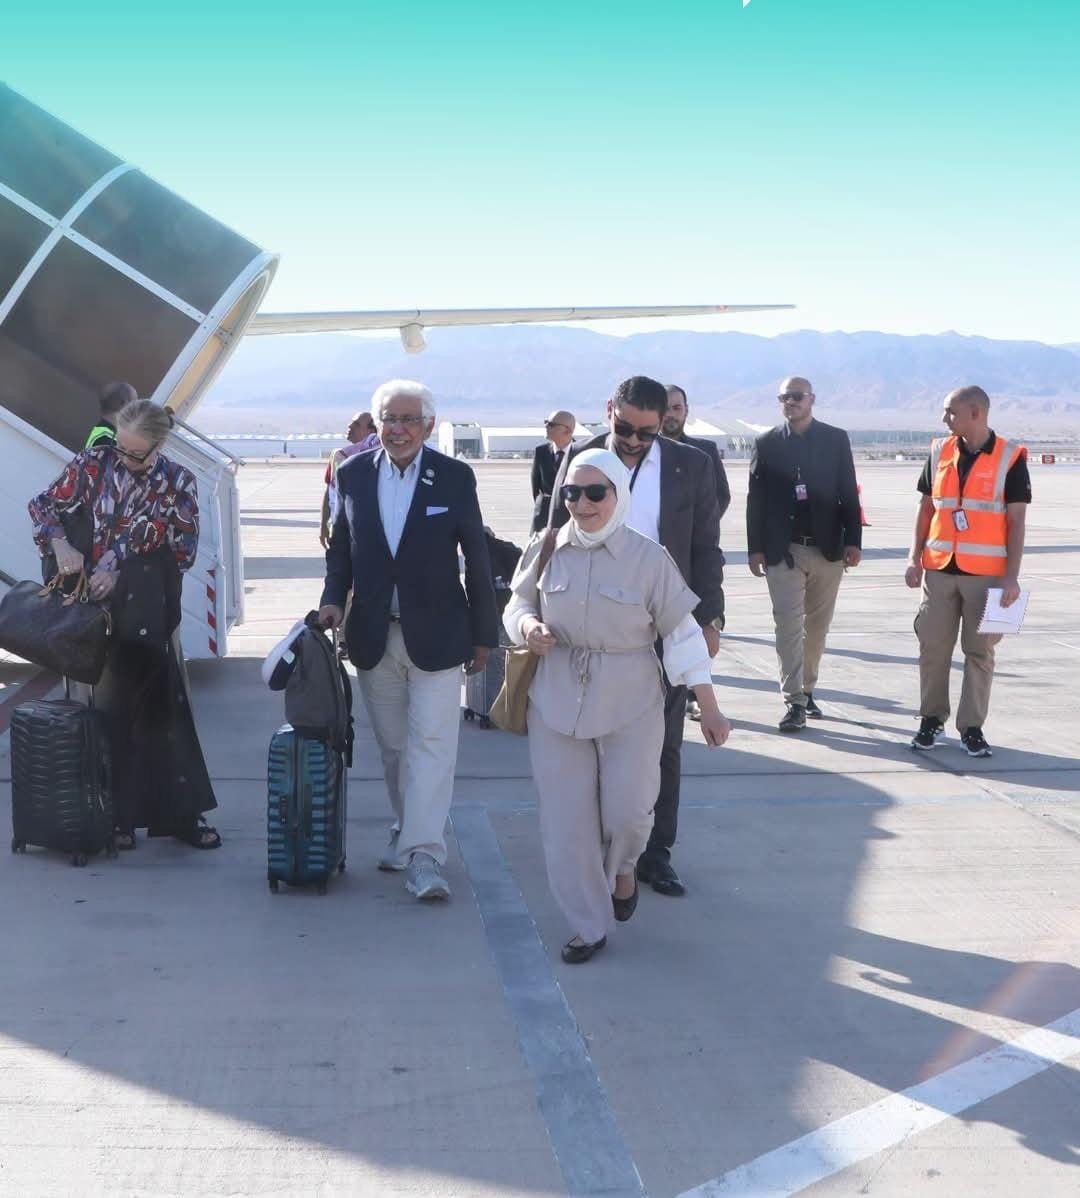
مطار الملك حسين الدولي في العقبة يستقبل اولى الرحلات الجوية من الرياض
2026-09-17
"مهرجان المثلث الذهبي الأردني الدولي الثقافي والسياحي" ينطلق من العقبة
2026-09-17
"تطوير العقبة" تفتتح قاعات تدريب مطورة في قرى الأطفال
2026-09-16
وزير الاقتصاد الرقمي يطلع على سير العمل في مركز الخدمات الحكومية الشامل بالعقبة
2026-09-15
جامعات
المزيد ←
اتفاقية لتخصيص مقاعد في "الموازي" لأبناء الصحفيين في الجامعة الأردنية
2026-09-15
اليرموك تمدد قبول طلبات ال ماجستير والدكتوراه حتى نهاية الشهر
2026-08-23
جامعة اليرموك تنظم اليوم المفتوح للتعريف ببرامجها الأكاديمية وفرص المنح
2026-08-22
الخصاونة يرعى تخريج الفوج السابع والعشرين من طلبة كلية توليدو الأهلية في إربد
2026-08-21
"اليرموك" تقدم 50 منحة جراية لطلبة الدراسات العليا
2026-08-20
الجامعة الأردنية تختتم احتفالات «فوج الهواشم» بعرض جوي ضوئي في سماء ميدان التخريج
2026-08-19دولي
المزيد ←
السفير السابق شابيرو : ليس من الصحي أن يكون نتنياهو شخصية رئيسية في السياسة الأمريكية
2026-09-20
طبول الحرب تتصاعد من جديد وواشنطن تحذر رعاياها
2026-09-20
التحذيرات الأمريكية تتصدر العناوين في وسائل الإعلام والمنصات
2026-09-20
ترامب يحظر دخول 3 وسائل إعلامية كبرى إلى البيت الأبيض (أسماء)
2026-09-19
تراجع عدد السفن العابرة لمضيق هرمز مع تعثر جهود إنهاء حرب إيران
2026-09-17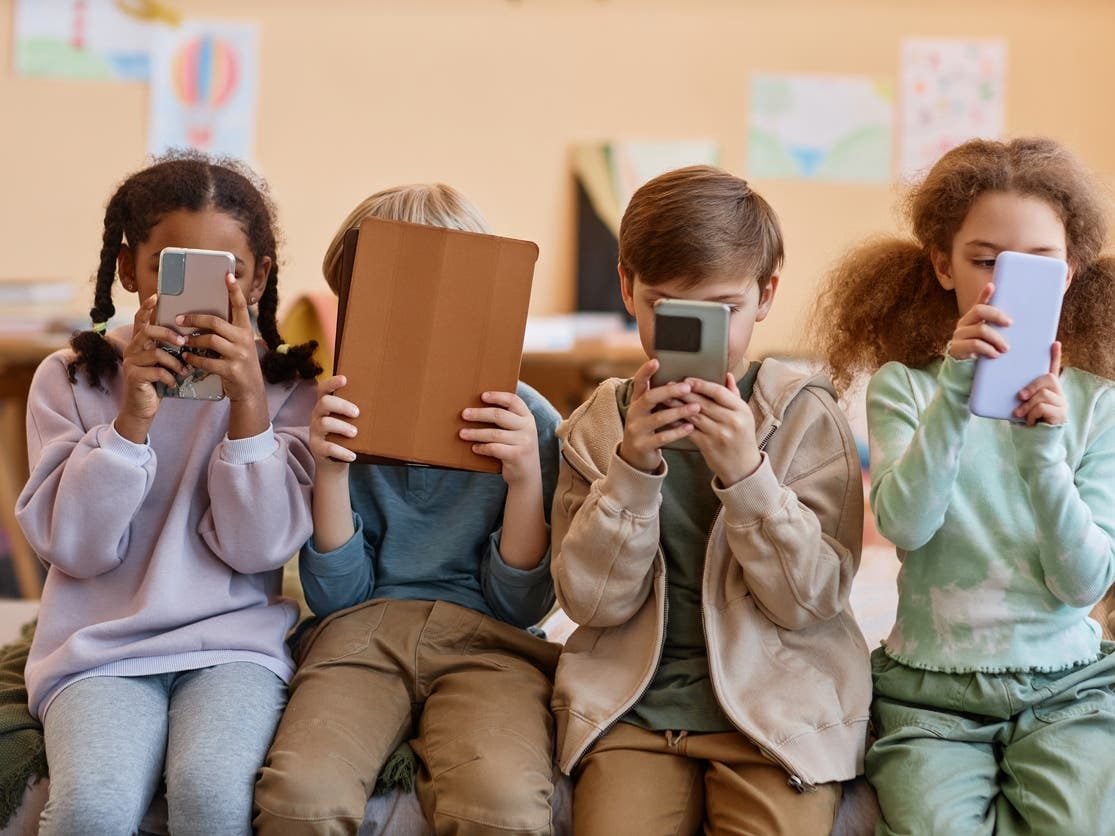
اوروبا تدرس فرض تشريعات تصل إلى حظر استخدام السوشيال ميديا على الأطفال دون سن الـ 15
2026-09-17
مجلس النواب
المزيد ←
بعد تركيب أكثر من 5500 “كاميرا ذكية”.. النائب الحنيطي يوجه للحكومة سؤال عن أمن الكاميرات واين تؤرشف ؟
2026-09-12
بيان كتلة الاصلاح النيابية حول حادث المكلفين جنوب المملكة
2026-09-11المشهد اليوم
وفد نيابي يتفقد واقع الخدمات الصحية في إربد
2026-09-10
النقل النيابية" تبحث تحديات رخص الفئة السادسة وكباتن التوصيل والسفريات الخارجية وتدريب السواقة
2026-09-09
رئيس مجلس النواب: خلف جيشنا بمواجهة الاعتداء الإيراني وأمننا مع دول الخليج كلٌ لا يتجزأ
2026-09-09
"التعليم النيابية" تبحث و"هيئة الاعتماد" مخرجات التعليم واحتياجات سوق العمل
2026-09-08مناسبات
المزيد ←
عبدالله الزعبي ينال درجة البكالوريوس في الأمن السيبراني من الجامعة الأردنية
2026-08-12
آلاء سامر حامد تحقق النجاح في الثانوية العامة بمعدل 83.7% في حقل القانون والشريعة
2026-08-11
حنين إبراهيم الشواقفة تحصد 80.30% في الثانوية العامة..
2026-08-11
رعد القرامسة من العقبة سادسًا مكررًا في الثانوية العامة بمعدل 92.4%
2026-08-11
حنان الغانم.. مبارك النجاح في الثانوية العامة
2026-08-11
بانا خالد العموش تحقق معدل 94.9% في الثانوية العامة
2026-08-11اقتصاد
المزيد ←
جمعية البنوك: لا زيادة على أقساط القروض القائمة للأفراد بعد رفع أسعار الفائدة
2026-09-20
البنك المركزي الأردني يرفع أسعار الفائدة 25 نقطة أساس
2026-09-20
"التمويل الدولية" تدرس تقديم 200 مليون دولار لمحطة كهرباء في المفرق
2026-09-20
كم بلغ سعر غرام الذهب 21 في الأردن؟
2026-09-19
خبراء : توسيع استخدام نظام التتبع الالكتروني للمركبات الحكومية خفض كلف التشغيل
2026-09-19
الذهب يحافظ على مكاسبه والنفط يواصل التراجع
2026-09-18الأسواق والاستثمار
المزيد ←
تجارة عمان تدعو لتحويل مخرجات زيارة الملك لبريطانيا الى استثمارات
2026-09-20
توقف تبادل النفط والكهرباء.. ما مستقبل الطاقة بين الأردن والعراق؟
2026-09-20
أسعار النفط تعيد بناء قوة الشركات.. 2027 عام الصفقات والاستثمار
2026-09-20
شح الناقلات العملاقة يهدد شريان النفط العالمي
2026-09-19
ارتفاع المؤشر العام لبورصة عمان 0.77 %
2026-09-19
"ببساطة لا نعرف".. عملاق الاستثمار يواجه صعوبة في توقع أسعار النفط
2026-09-19عربي
المزيد ←
طبول الحرب تتصاعد من جديد وواشنطن تحذر رعاياها
2026-09-20
التحذيرات الأمريكية تتصدر العناوين في وسائل الإعلام والمنصات
2026-09-20
رؤية ألسنة لهب ودخان قرب مطار الرياض
2026-09-19
السعودية: وفاة وإصابتان في محافظة الطائف بشظايا طائرة مسيرة حوثية
2026-09-17
الخارجية الفلسطينية ترفض القرار الأمريكي بتمديد القيود على منح تأشيرات لمسؤولي السلطة
2026-09-17
امريكا ترفض منح التأشيرات لـ عباس وحكومته
2026-09-17الأعمال والشركات
المزيد ←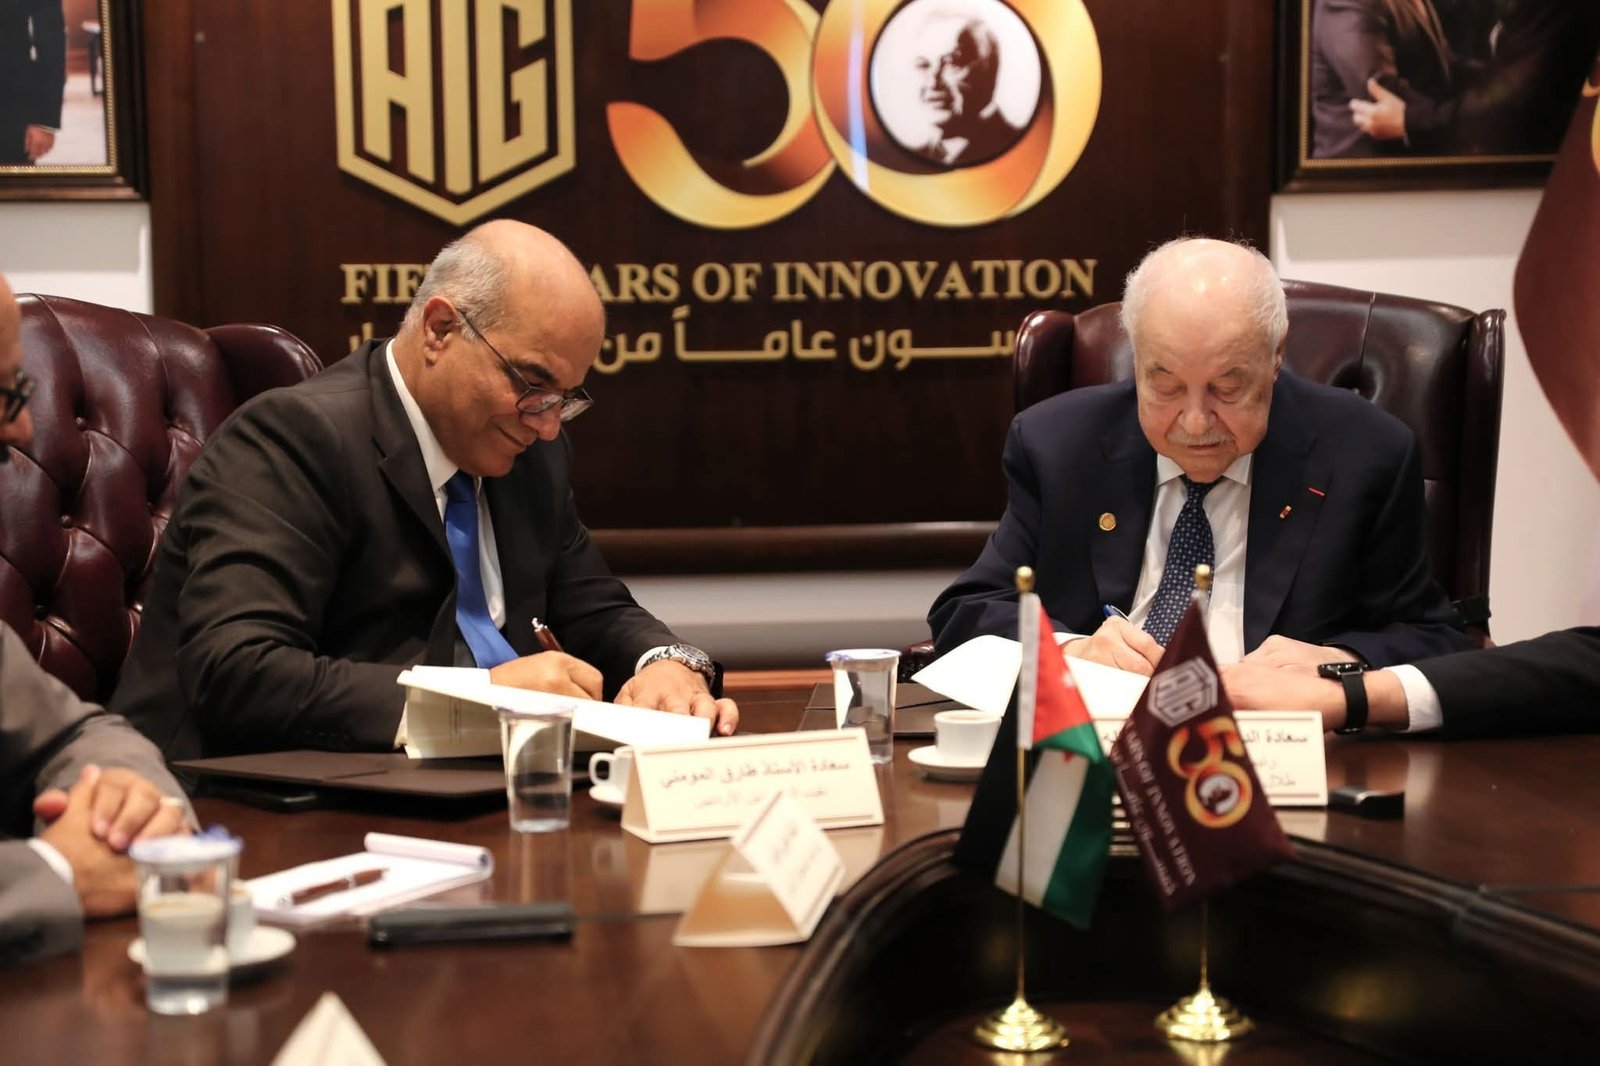
نقابة الصحفيين وأبوغزاله العالمية الرقمية توقعان مذكرة تفاهم لتعزيز التحول الرقمي والذكاء الاصطناعي
2026-09-12
إصابة مواطن سوري في قصف إسرائيلي بريف دمشق
2026-08-22
رجل أعمال بريطاني يدخل نادي المليارديرات بعد نجاح شركته في رقائق الذكاء الاصطناعي
2026-08-22
الفريق الوطني لتمكين المنشآت المملوكة للسيدات يستعرض إنجازاته وخططه المقبلة
2026-08-12
الضمان يعتزم شمول 35 ألف مؤسسة فردية
2026-08-04
أبو السمن يفتتح منتدى الإنشاءات الرابع عشر ويؤكد أهمية التحول الرقمي والذكاء الاصطناعي
2026-08-04السياحة والسفر
المزيد ←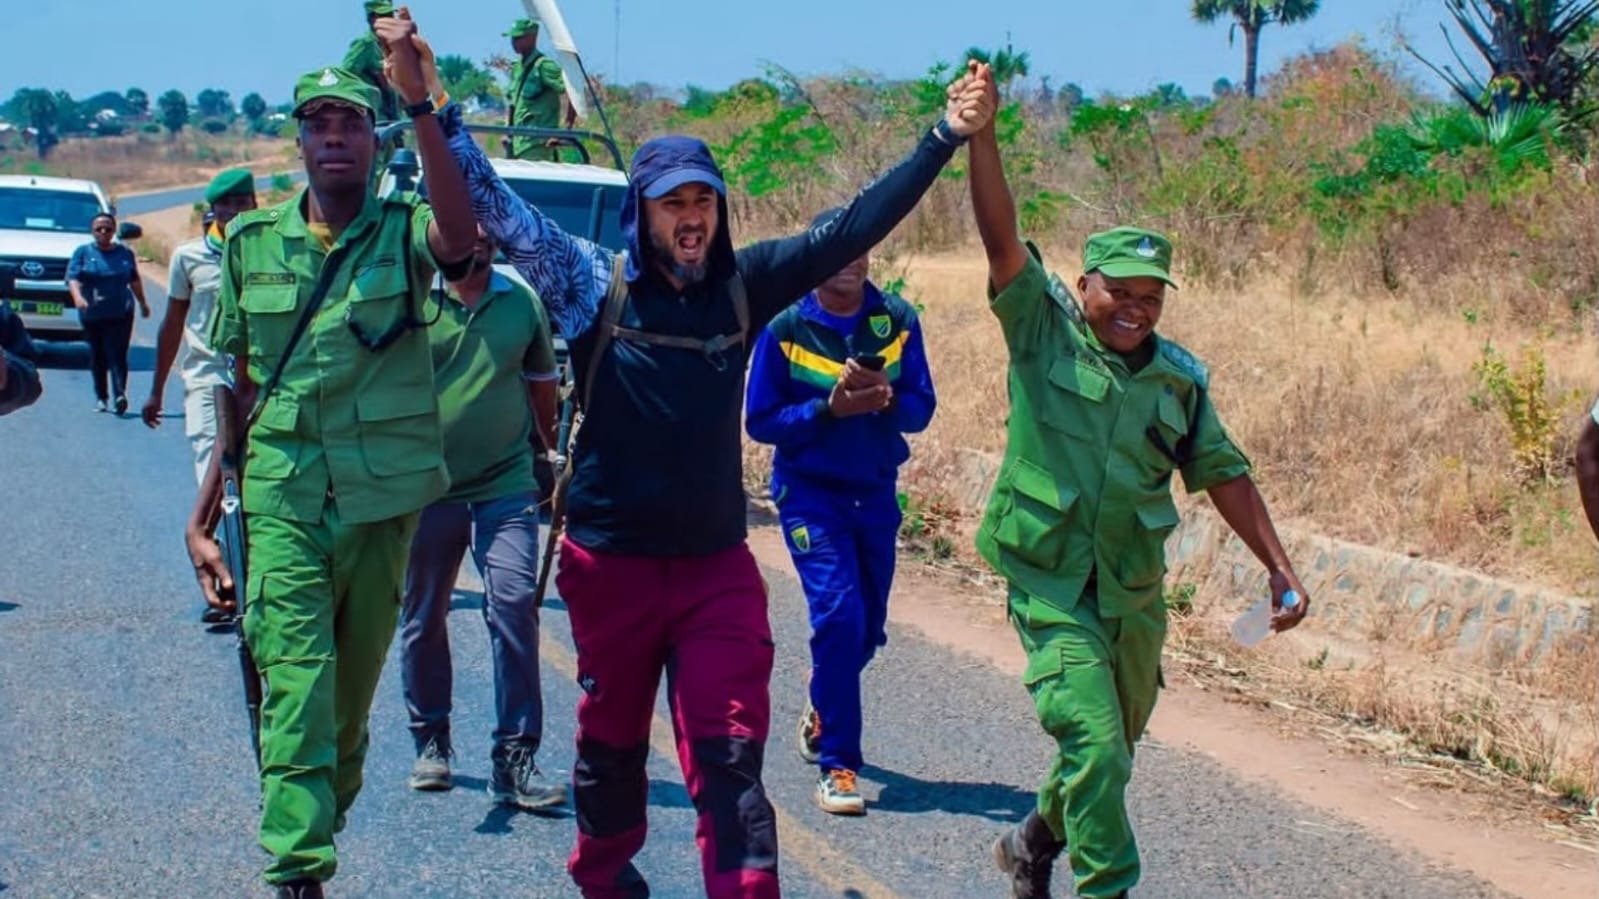
صدام العلايا.. أردني يمشي 23 ألف كيلومتر ليحمل السلام من البترا إلى العالم
2026-09-19
"السياحة": 49 برنامجا تدريبيا لتأهيل الكفاءات في القطاع
2026-09-19
ارتفاع عدد الزائرين لوادي رم خلال الشهور الـ 7 الاولى العام الحالي
2026-09-18
مطار الملكة علياء الدولي يستقبل أكثر من مليون مسافر خلال آب الماضي
2026-09-17
الدخل السياحي يواصل التعافي ليبلغ مليارا و139.4 مليون دولار خلال أغسطس 2026
2026-09-17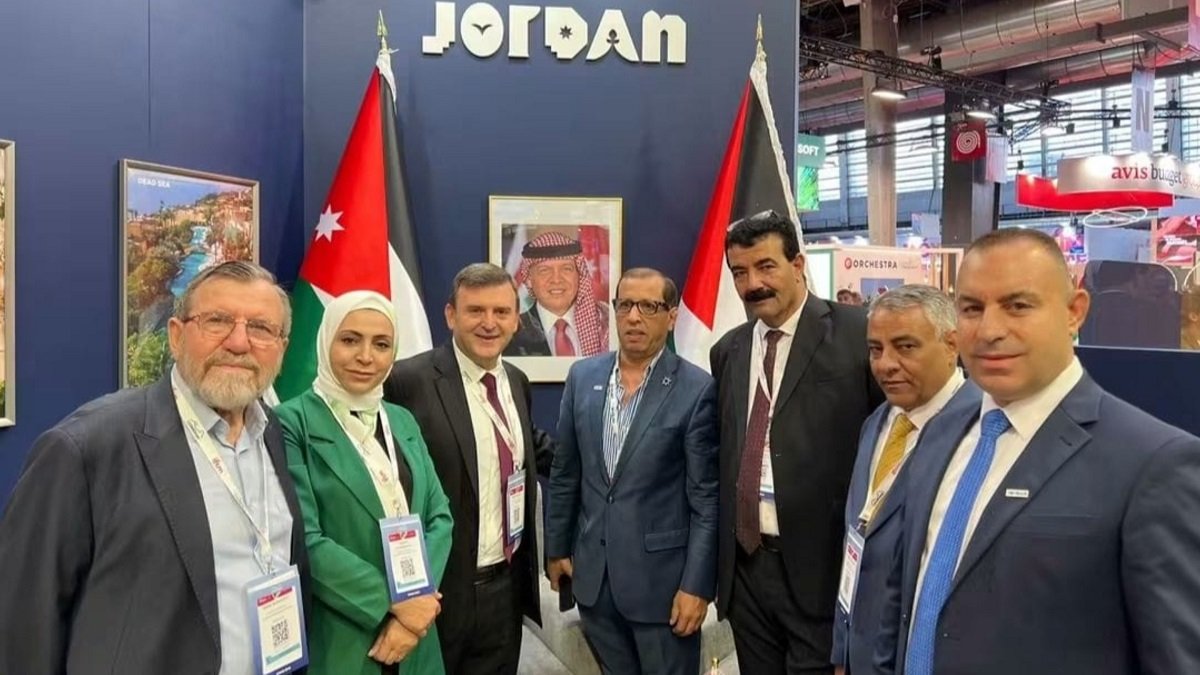
وفد نيابي برئاسة العمري يشارك في معرض "IFTM" السياحي في باريس
2026-09-16
محليات
المزيد ←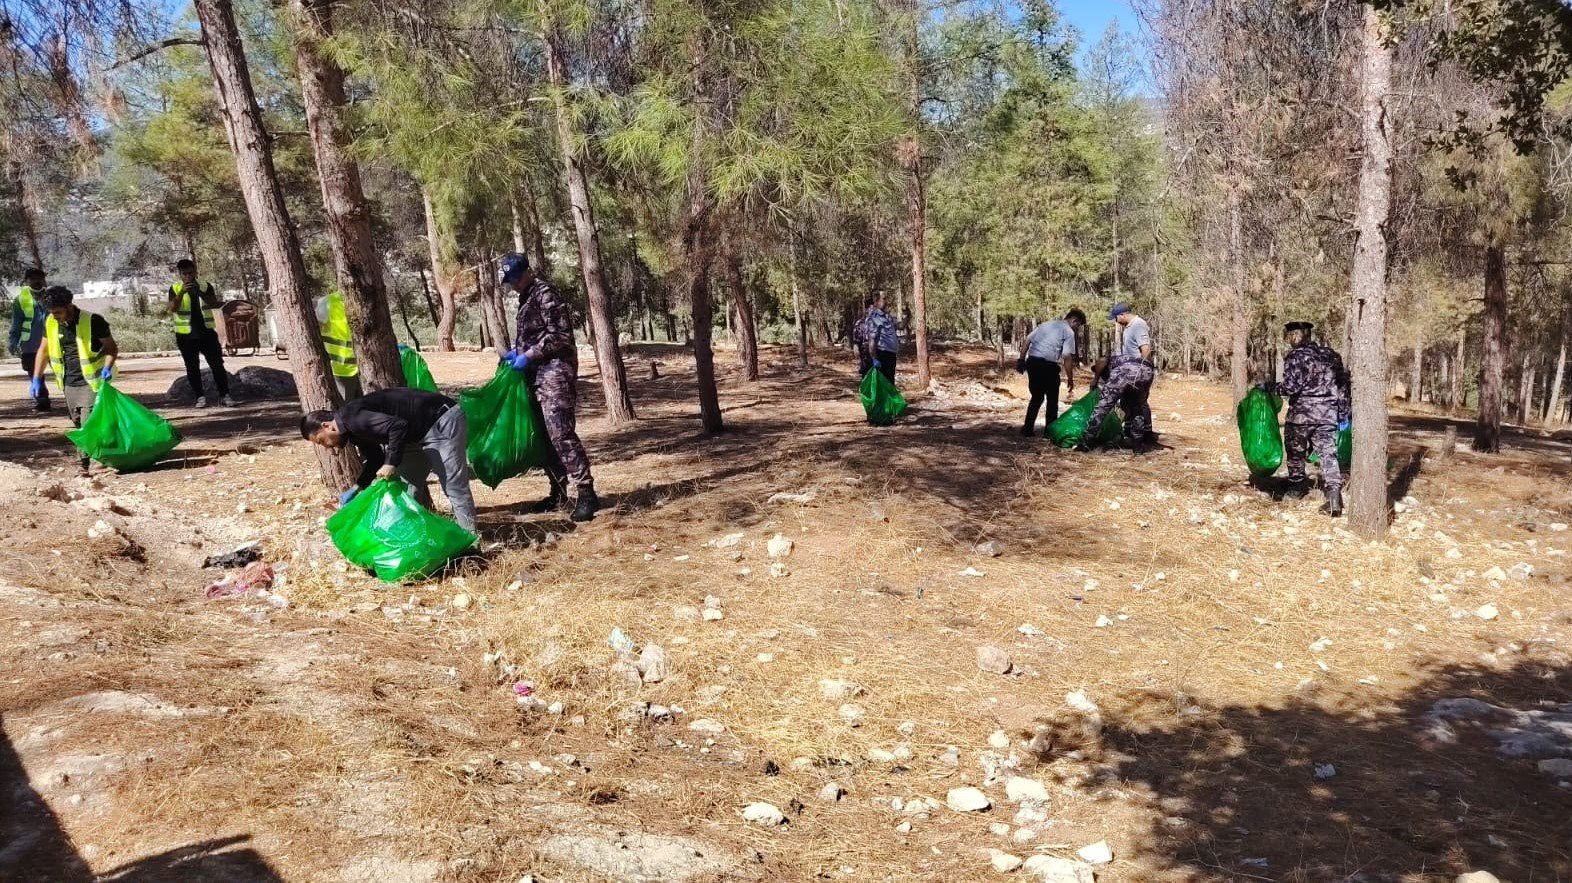
حملات نظافة في مختلف المحافظات بمناسبة اليوم العالمي للنظافة
2026-09-20
الأردن يدين اقتحام بن غفير ومستوطنين للمسجد الأقصى المبارك
2026-09-20
مكافحة المخدرات تواصل حملتها ضد مادة الكريستال وتلقي القبض على ٥٥ مروجاً وتاجراً للكريستال
2026-09-20
مجلس الوزراء يتَّخذ حزمة من القرارات الهامة
2026-09-20
المنطقة العسكرية الشمالية تحبط محاولة تسلل وتلقي القبض على شخص
2026-09-20
الأمن العام: إلقاء القبض على سارق محمص في العاصمة خلال ساعات وضبط المبلغ المسروق
2026-09-20من هنا وهناك
المزيد ←
صبي كان لا يملك صوتاً.. أصبح يساعد الآخرين على الحديث بطلاقة في انجلترا
2026-09-20
3 دروس استثمارية ينبغي للآباء تعليمها لأبنائهم مبكراً
2026-09-19
شرب الشاي يوميًا.. كيف يؤثر على صحة الكبد؟
2026-09-12
الصحة العالمية: التدخين يقلل فرص الإنجاب
2026-09-08
الجفاف.. علامات تحذيرية لا يجب تجاهلها لتجنب مضاعفات خطيرة
2026-09-07
طعام في كل منزل يساهم في خفض الكوليسترول
2026-09-06التكنولوجيا والذكاء الاصطناعي
المزيد ←
حيلة بسيطة تغير طريقة ارتداء "إيربودز".. ما السر؟
2026-09-19
صحيفة: أوبن إيه.آي تتوقع إنفاق نحو 280 مليار دولار بحلول 2030
2026-09-19
دعوة من قلب صناعة الذكاء الاصطناعي لإبطاء تطويره
2026-09-12
مصر تبني مركزاً ضخماً لبيانات الذكاء الاصطناعي بمليار دولار
2026-09-10
غوغل تخطط لتنفيذ أكبر استثمار لها في أوروبا
2026-09-09
إنتاج: أكثر من 60% من شركات تكنولوجيا المعلومات الأردنية تدمج الذكاء الاصطناعي
2026-09-09فلسطين
المزيد ←
نتنياهو ووزراء حكومته وآلاف المستوطنين يقتحمون ساحة حائط البراق بالمسجد الأقصى
2026-09-20
مستوطنون يقتحمون باحات الاقصى بحماية من جيش الاحتلال
2026-09-20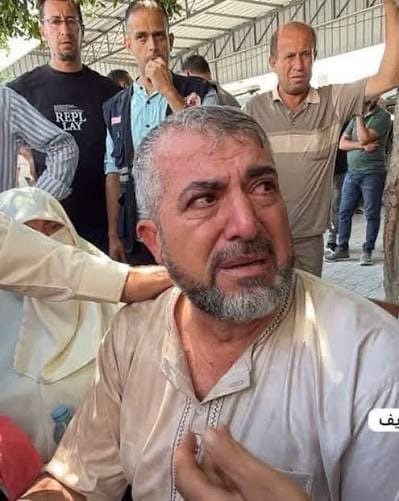
البرش يبكي ولده شهيدا
2026-09-20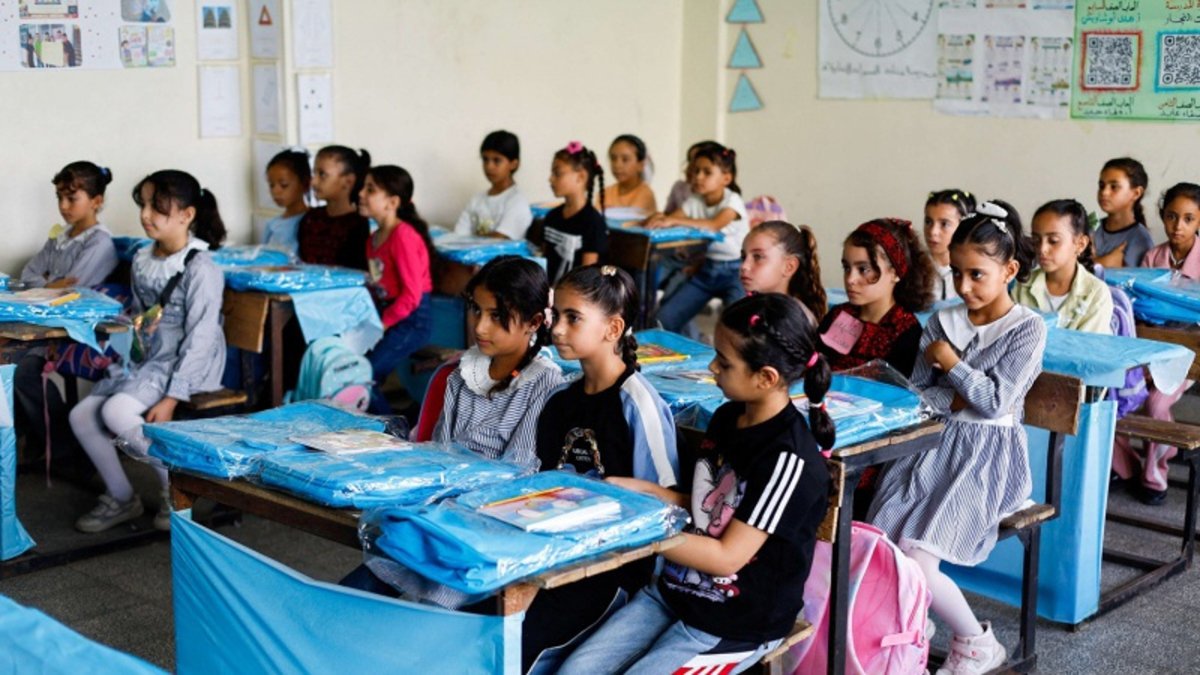
بعد انقطاع 3 سنوات: بدء العام الدراسي الوجاهي في غزة
2026-09-19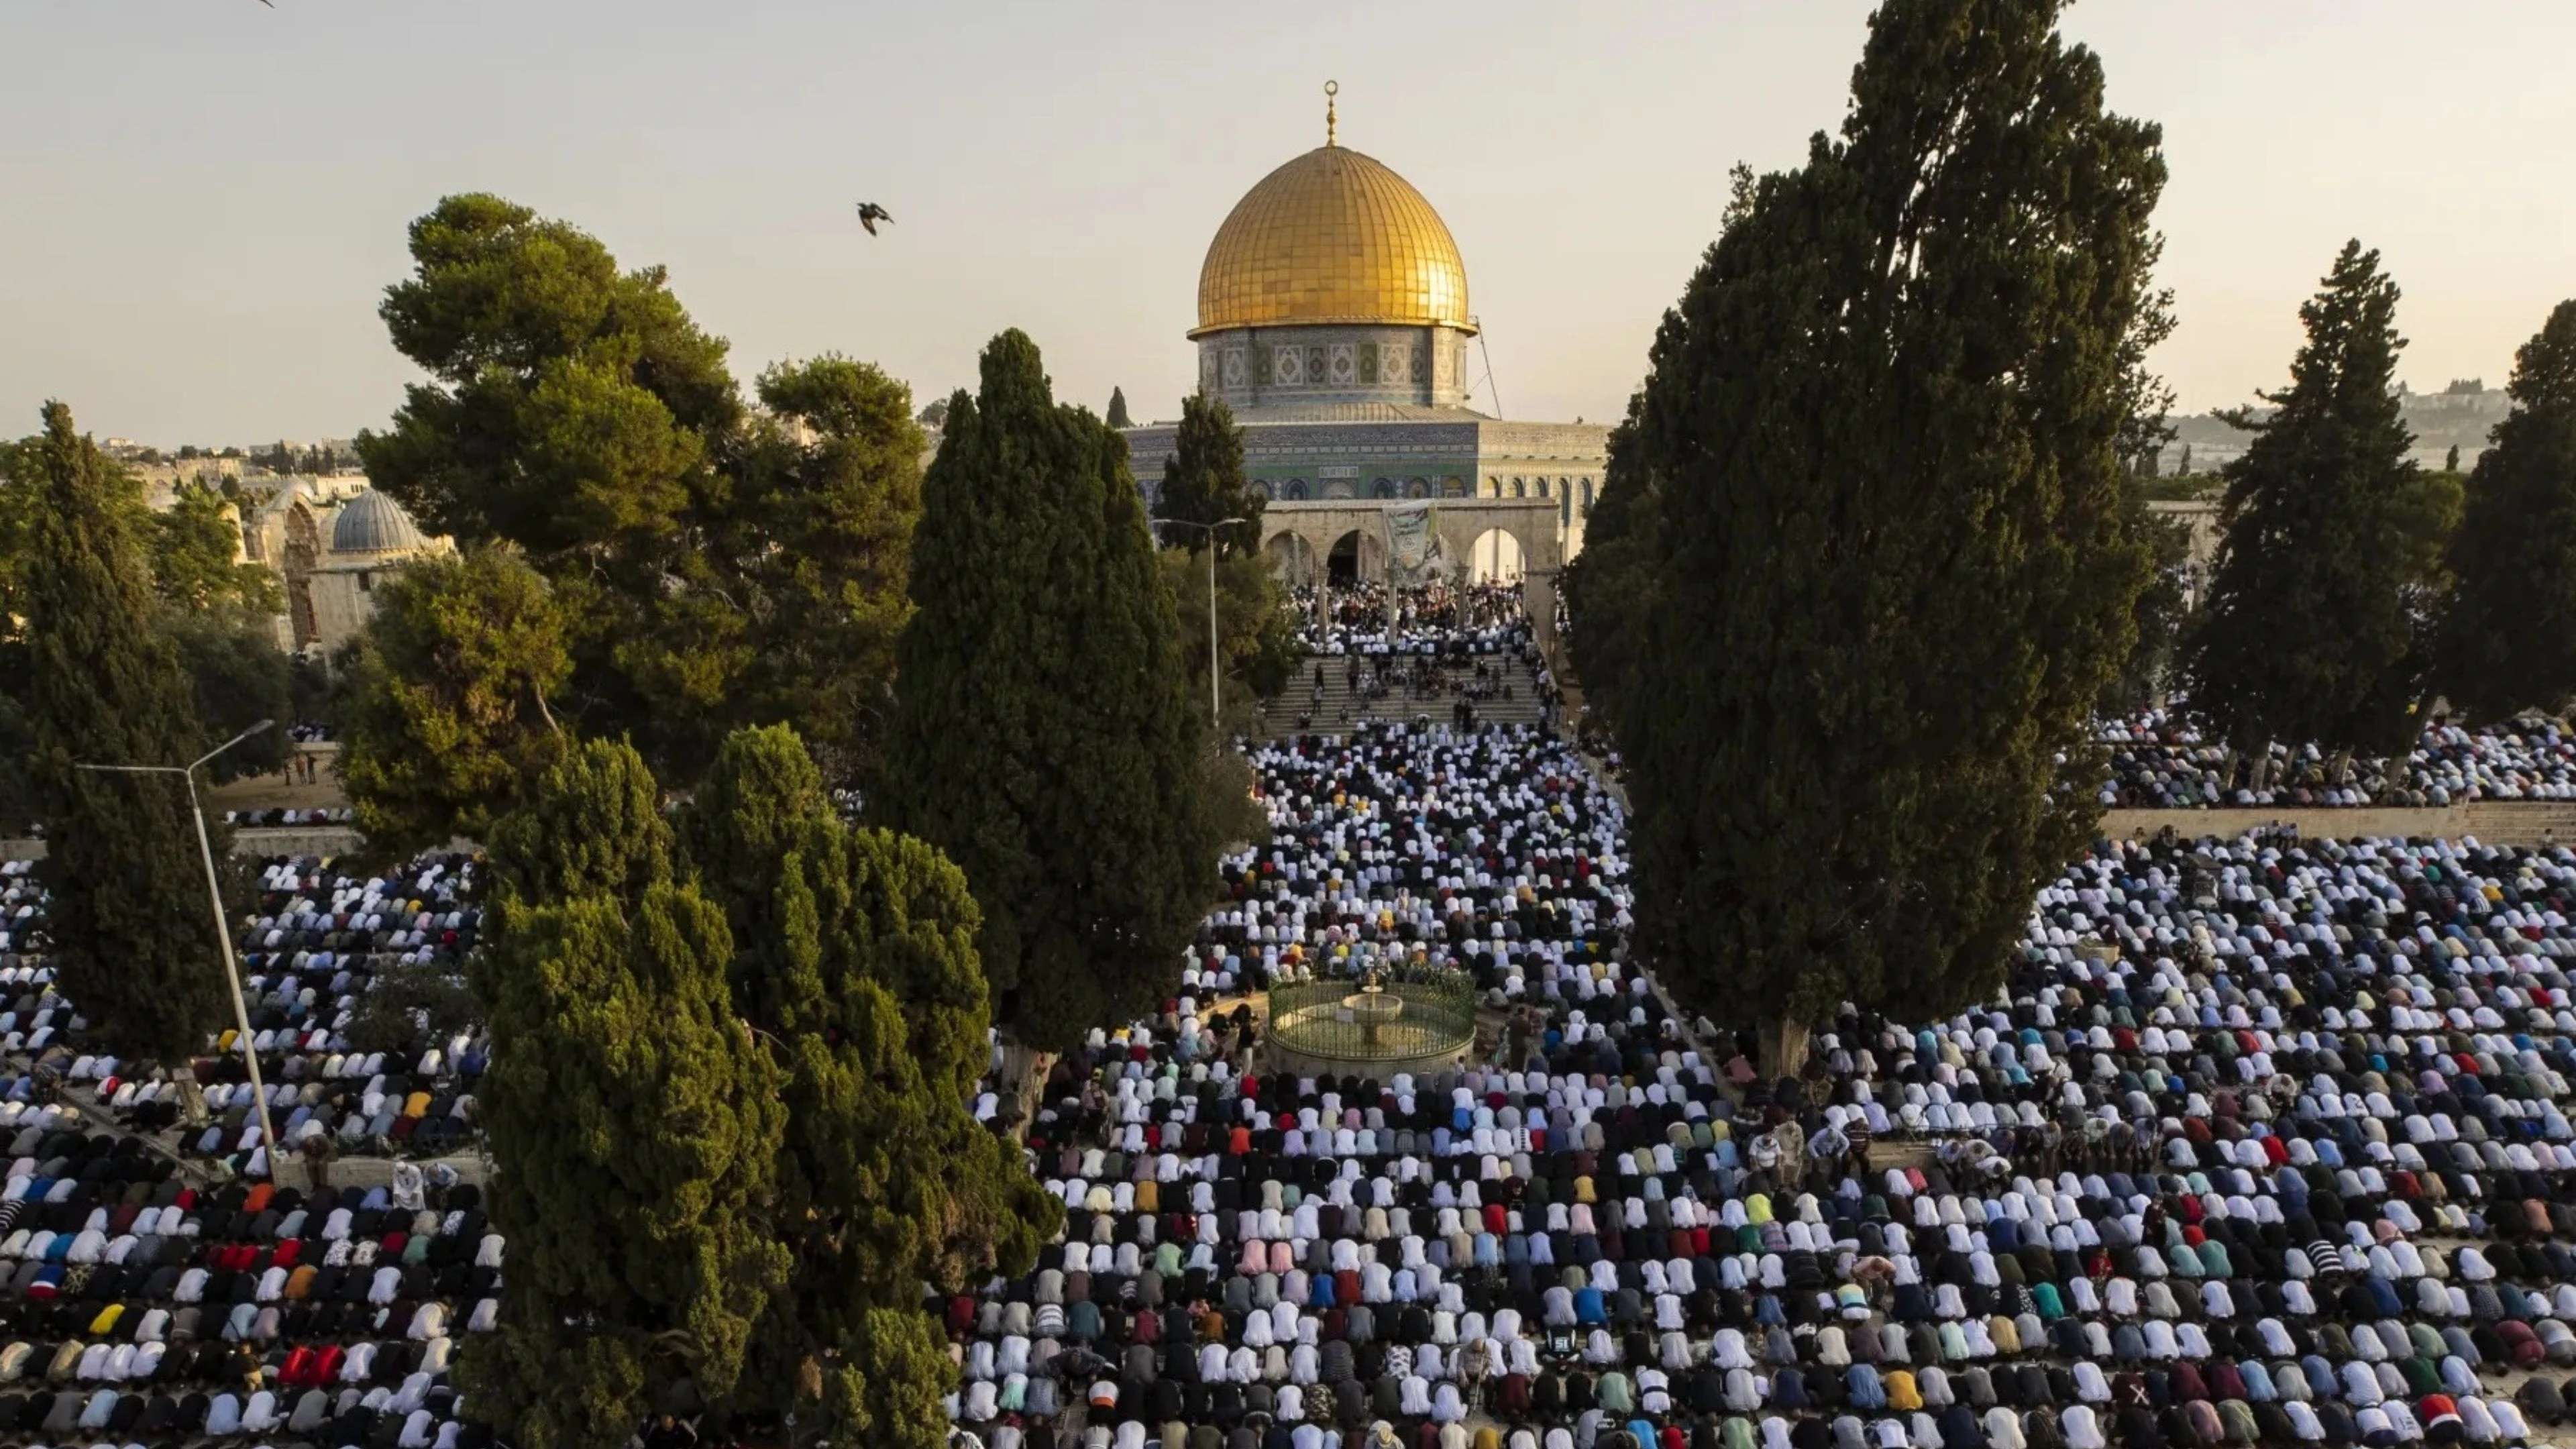
عشرات الآلاف يؤدون صلاة الجمعة في المسجد الأقصى المبارك
2026-09-18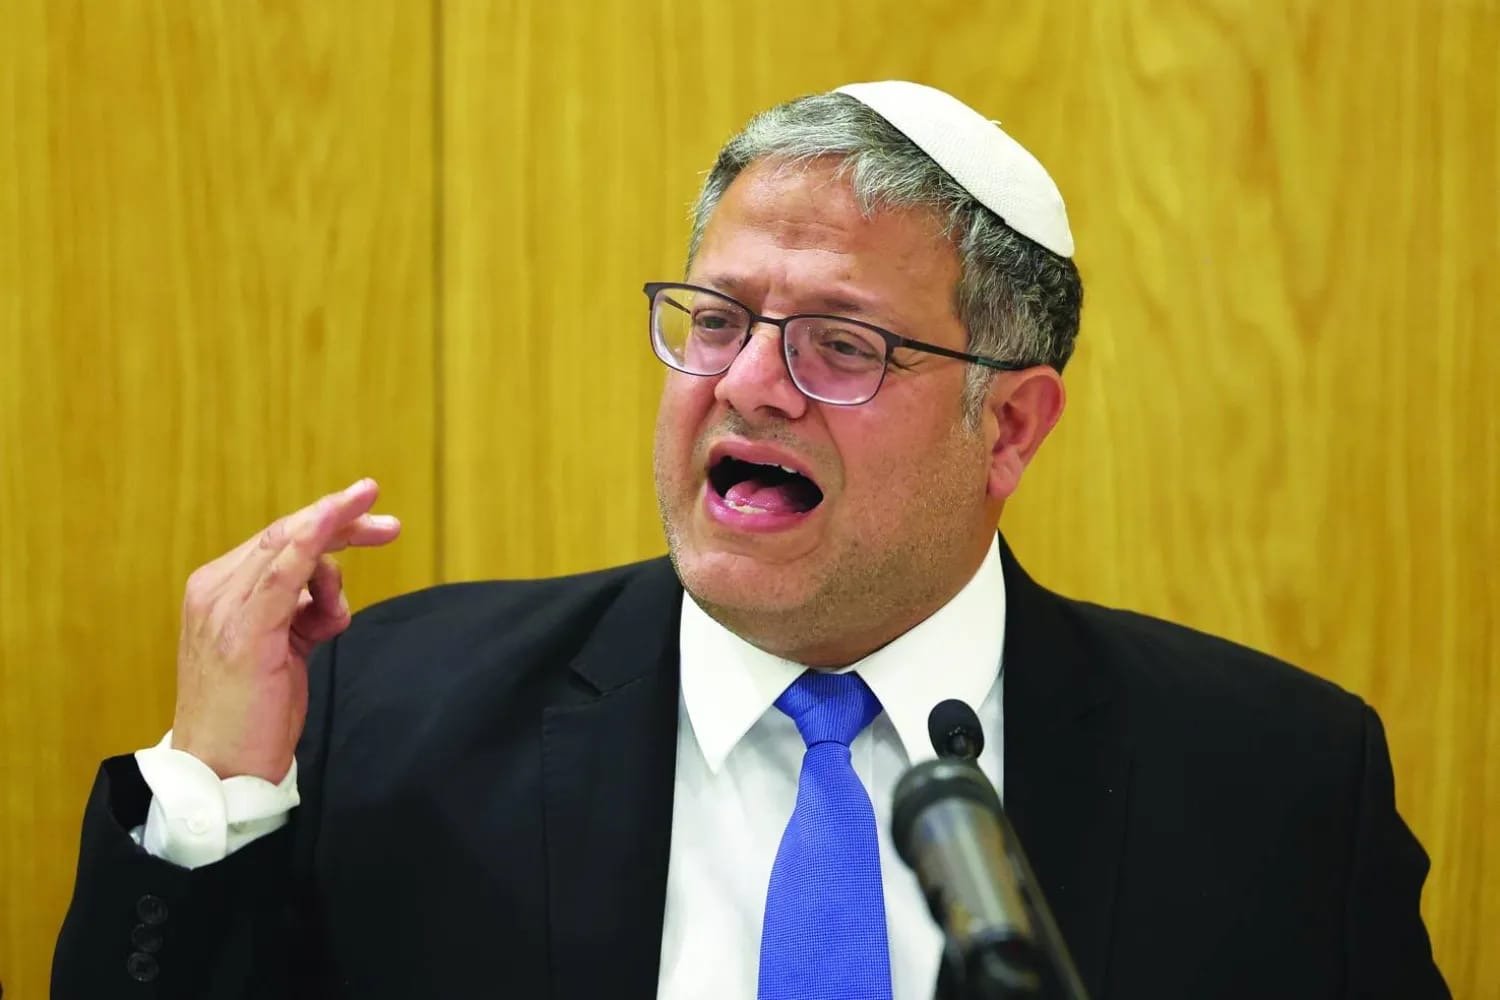
بن غفير يطالب بفتح أبواب المسجد الأقصى أمام اليهود يوم السبت من كل أسبوع
2026-09-18رياضة
المزيد ←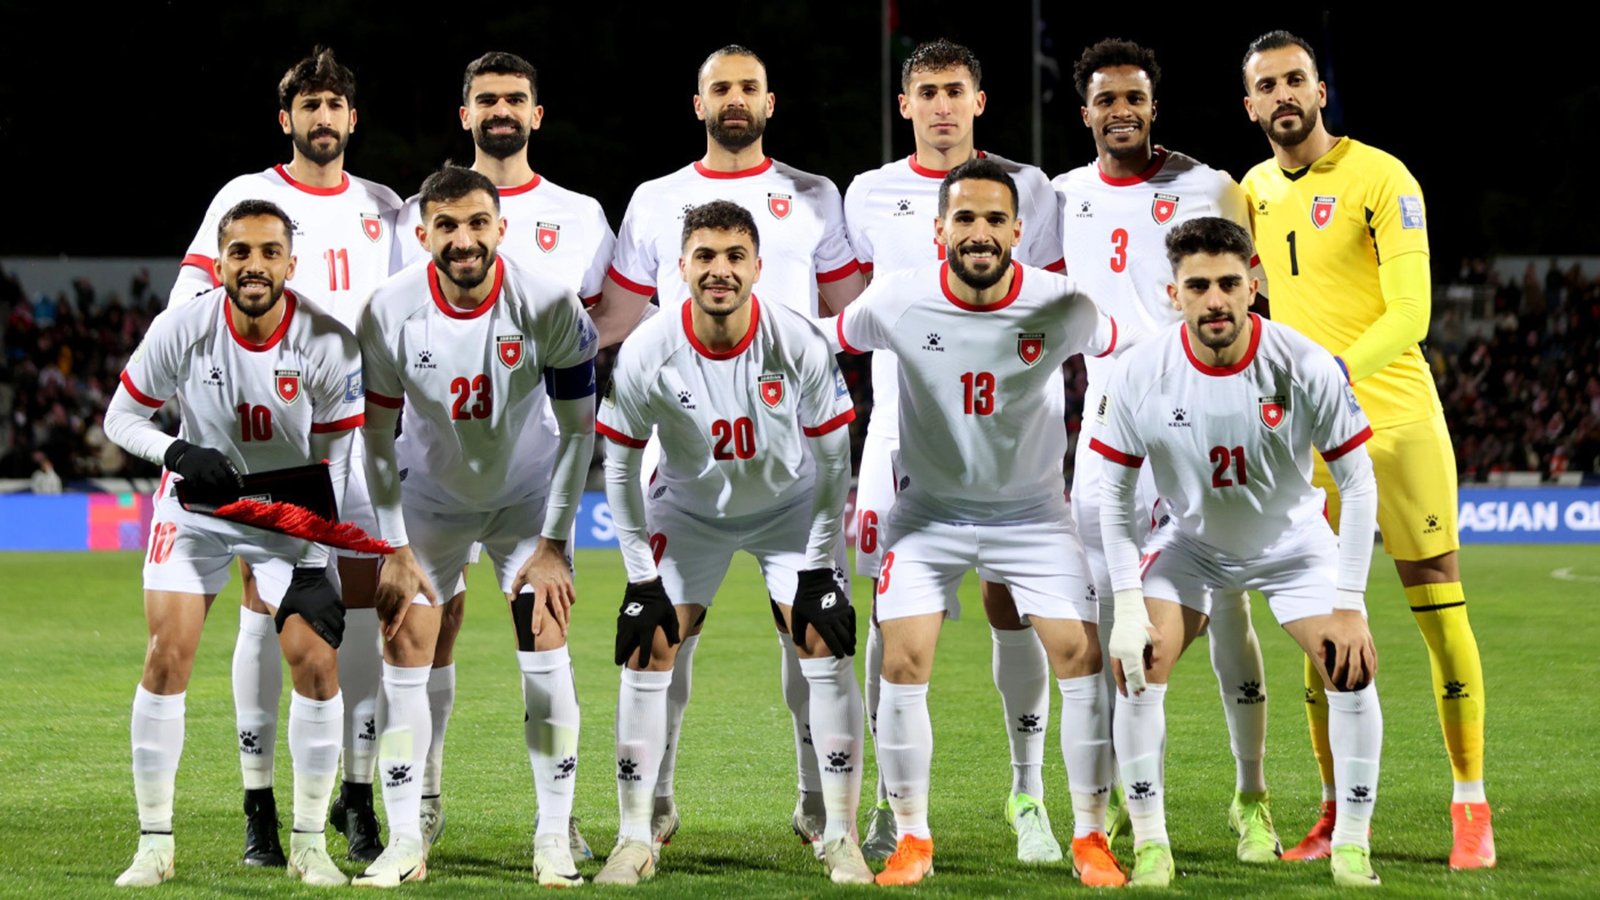
القيمة السوقية للنشامى تحقق نموا بنحو 51 بالمئة خلال أشهر
2026-09-18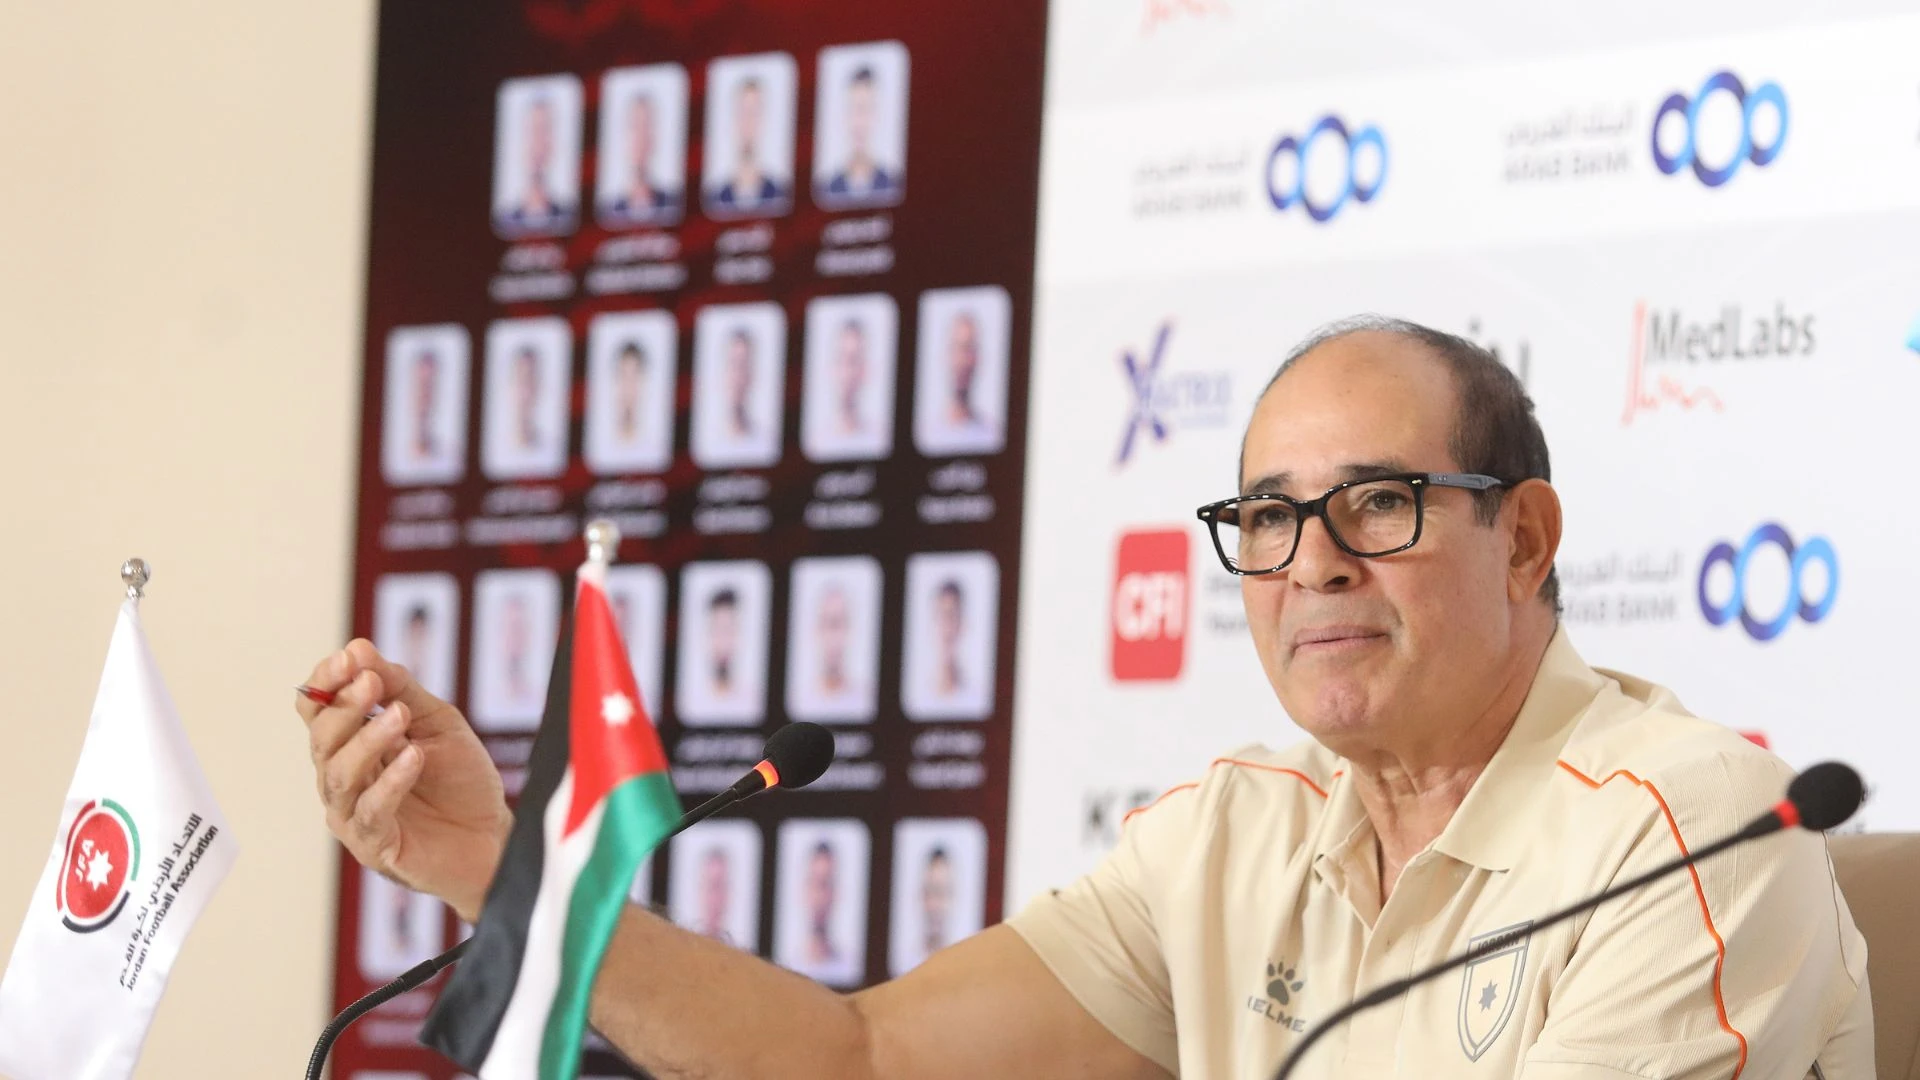
إعلان قائمة المنتخب الوطني لكرة القدم استعدادا لمباراتي سوريا وفنزويلا
2026-09-17
طاقم تحكيم أردني لكرة اليد بدورة الألعاب الآسيوية
2026-09-15المشهد اليوم
اختتام دورات تدريب المدربات الواعدات بالشراكة مع الاتحاد النرويجي
2026-09-14
الفيصلي يغادر إلى الدوحة لمواجهة الريان القطري آسيويا
2026-09-13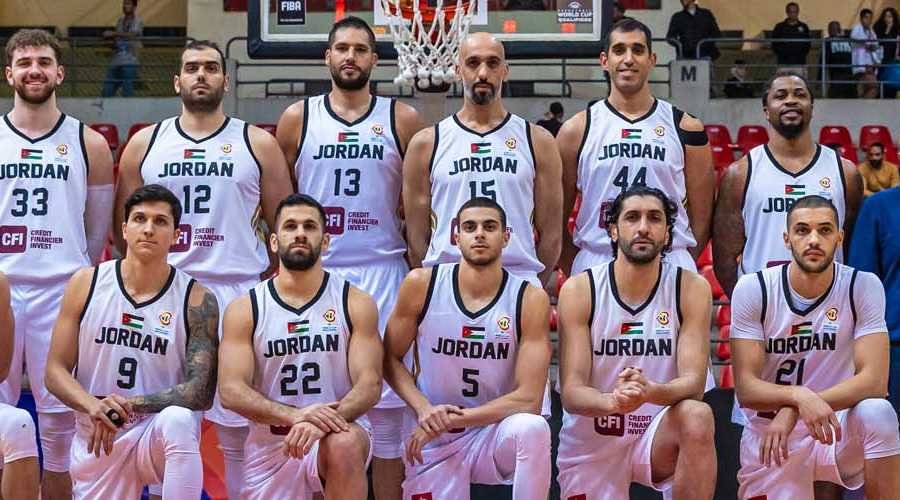
منتخب السلة يتأهل إلى ربع نهائي دورة الألعاب الآسيوية
2026-09-13فيديو
المزيد ←
الوشاح لـ«المشهد اليوم»: 27 تخصصًا تفتح أبواب جامعة العقبة للتكنولوجيا أمام طلبة الأردن والدول العربية
2026-08-10
في مقابلة حصرية مع المشهد اليوم.. الرواضية يتحدث عن تخصصات الجامعة الأردنية – العقبة
2026-08-10
«العقبة الجامعية» نحو المستقبل.. حسان شاهين يكشف لـ«المشهد اليوم» ملامح التطوير
2026-08-10فن وثقافة
المزيد ←
وزير الثقافة يفتتح فعاليات مهرجان البلقاء الرابع
2026-09-05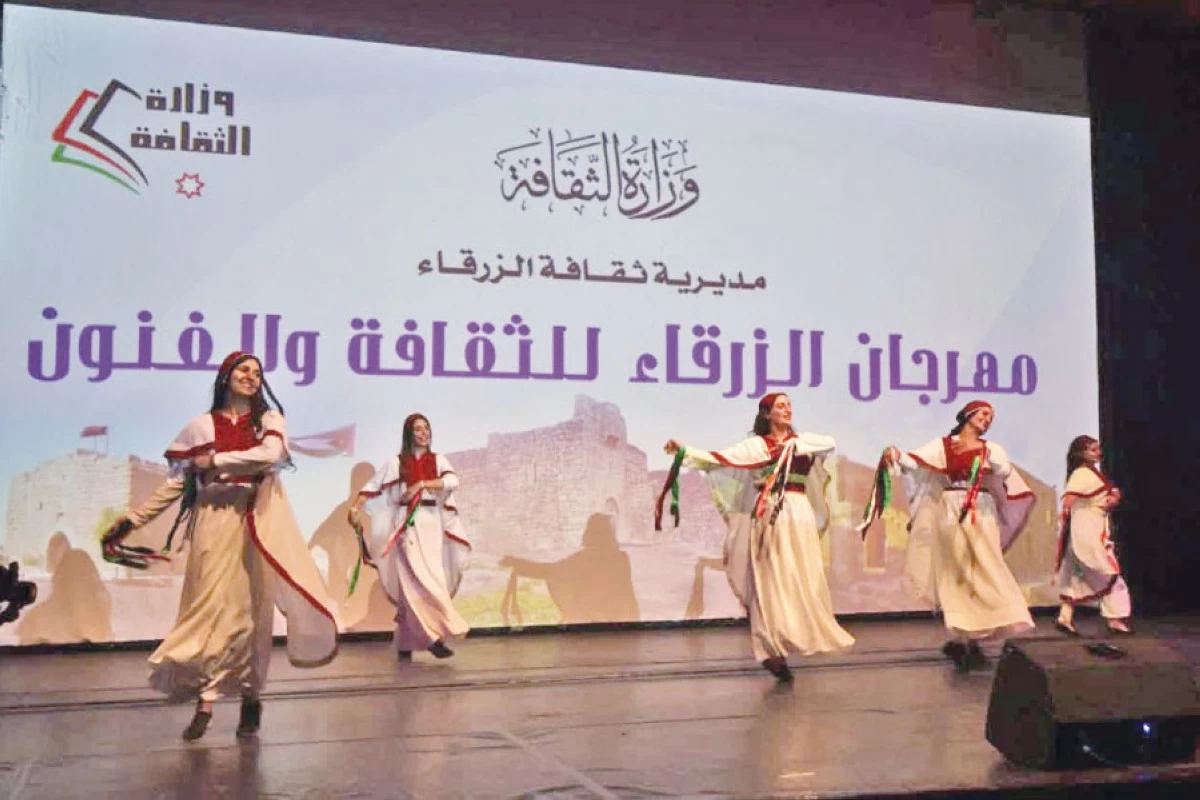
انطلاق فعاليات مهرجان الزرقاء للثقافة والفنون
2026-09-04
إطلاق مبادرة "يوم الرواية التاريخية وحماية السرديات"
2026-08-31
خطة عمل تطويرية للدورة المقبلة لمهرجان جرش
2026-08-30
سوريا ضيفة شرف معرض عمّان الدولي للكتاب 2026
2026-08-30
الفرقة الهاشمية تحيي حفلا دينيا ضمن مهرجان شبيب
2026-08-30ترندات
المزيد ←
أكبر معمرة على قيد الحياة في بريطانيا والعالم تبلغ 117 عامًا
2026-08-22
بعد 15 عامًا من الغياب.. أصالة نصري تعود إلى جمهورها في دمشق بحفلين جماهيريين
2026-08-21
جدل في مصر حول تصريحات وزيرة صحة سابقة بشأن فعالية لقاحات كورونا
2026-08-21
طفرات جديدة تهدد فعالية علاجات الملاريا في أوغندا
2026-08-21
الشامي يستذكر متابعته الراحلة برسالة مؤثرة
2026-08-21
بعد غياب قرن.. ثعلب نهري يظهر مجددًا في برونكس ويكشف تحسن البيئة
2026-08-20
مقالات
المزيد ←
حوكمة السياحة.. هي رسالة ولي العهد في حديثه لمجلس الوزراء
2026-09-20
ولي العهد.. توجيهات لتعزيز العمل والإنجاز
2026-09-20
الأردن… حين يكون الوطن عقيدةَ انتماء
2026-09-17
مدير المخابرات العامة يعمق قوتنا
2026-09-14
إضاءة على كتاب: كيف جرى تسويق الإبادة الجماعية
2026-09-13
56 شمعة... تُضاء في قلوبنا حبًا، وعهدًا، ووفاءً
2026-08-31فعاليات ومؤتمرات
المزيد ←
فعاليات «صيف الأردن 2026» تتواصل في مأدبا وسط حضور عائلي
2026-08-15
ندوة في جرش تسلط الضوء على التراث ودوره في بناء الهوية الوطنية
2026-08-09
إربد تستعد لكرنفال يجمع التسوق والترفيه والثقافة في مساحة واحدة
2026-08-08
مؤتمر عربي في عمّان لبحث تطوير منظومة التدريب والاعتماد المهني
2026-08-07
ندوة في المكتبة الوطنية تبحث الرواية التاريخية ضمن فعاليات مهرجان جرش
2026-07-23
البلبيسي: الإعلام خط الدفاع الأول في مواجهة المعلومات الصحية المضللة
2026-07-23نبض الأسواق
المزيد ←
تعديلات جديدة على أسواق الجملة لتعزيز الرقابة ودعم المزارعين وتحسين تسويق المنتجات الزراعية
2026-08-16
الهند تستقبل 52.3 مليار دولار من تحويلات مواطنيها بالخارج
2026-08-15
أبو علي: نظام الفوترة الوطني منظومة متكاملة لتنظيم الاقتصاد وتعزيز التحول الرقمي
2026-08-12
رسوم عبور قناة بنما تقفز 16 ضعفاً مع تراجع منسوب المياه وزيادة الطلب على الشحن
2026-08-12
الذهب يتجاوز 4400 دولار للأونصة وسط ترقب بيانات التضخم الأمريكية
2026-08-11
